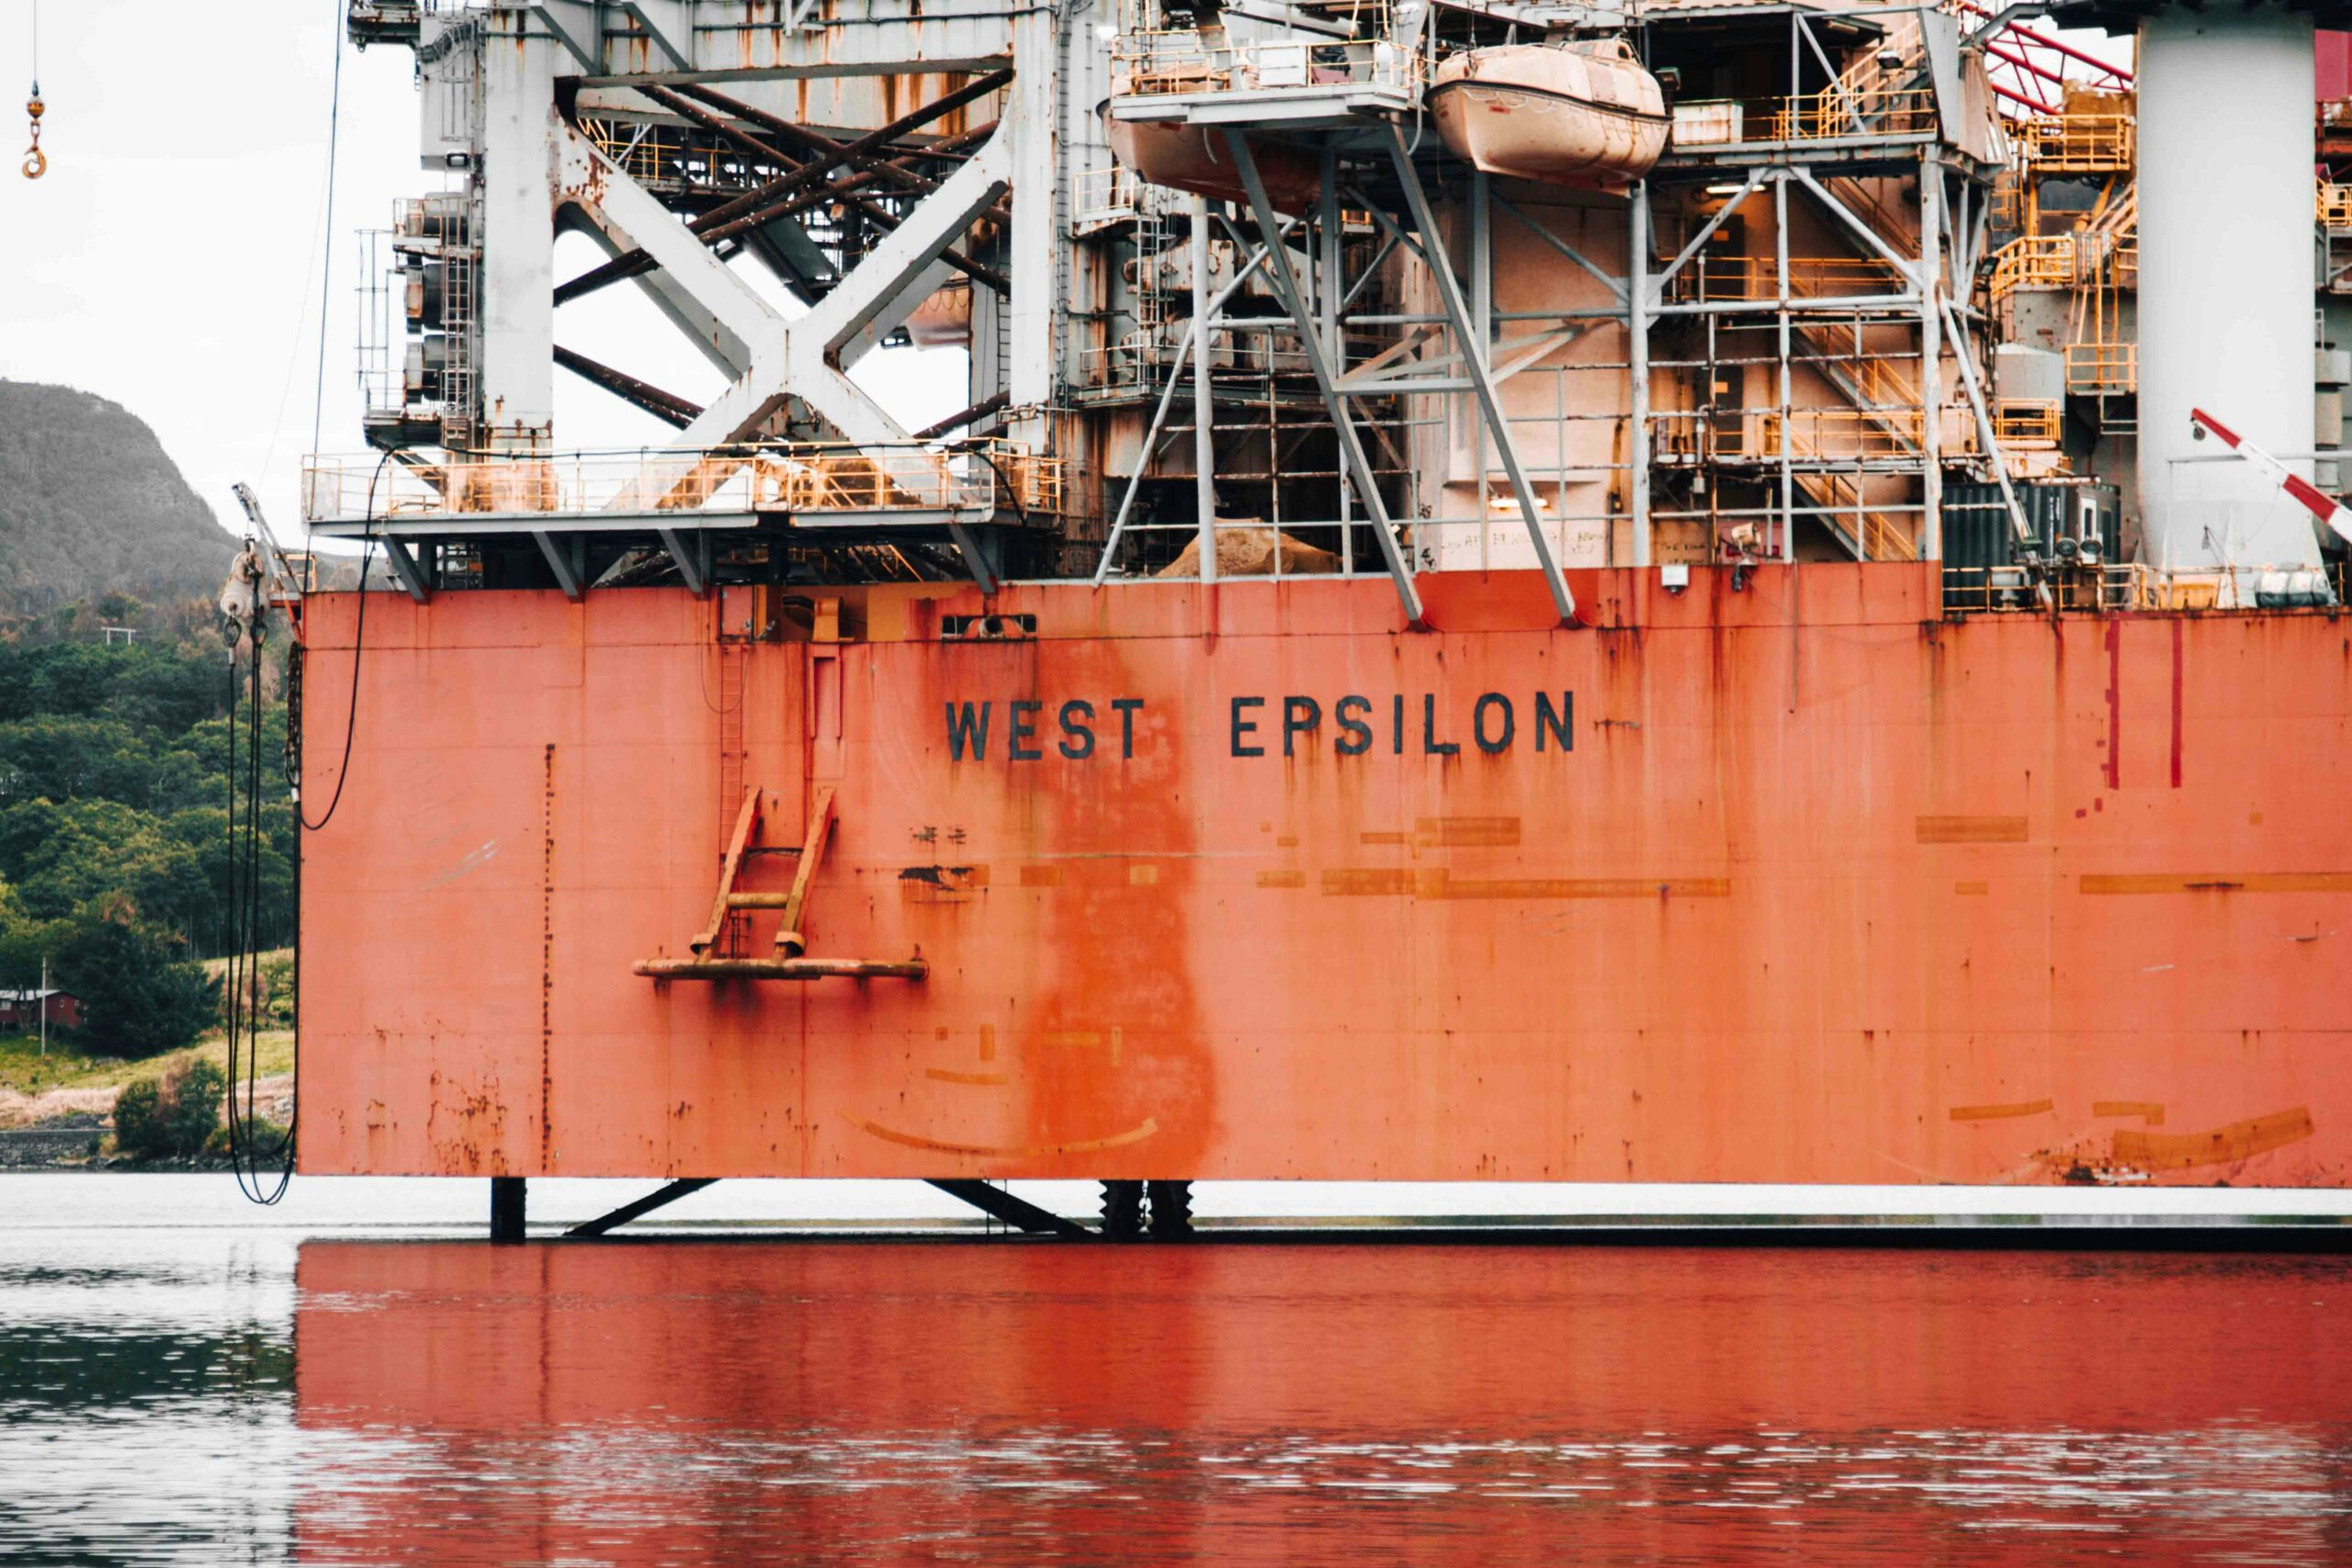
El ciberataque a Equinor detectado el 17 de noviembre afecta a determinados sistemas de tecnología de la información, pero no ha interrumpido la producción ni las operaciones de petróleo y gas. La compañía noruega afirma que no existen indicios de robo de datos, ha avisado a las autoridades y mantiene movilizados equipos para neutralizar la intrusión y recuperar la integridad completa.
Lo confirmado y lo que todavía no se conoce
El comunicado de Equinor es breve y deliberadamente prudente. Confirma un ataque en curso contra ciertos sistemas de TI, la activación de recursos de respuesta y la ausencia de impacto observable en producción. No identifica al atacante, el vector de entrada, el número de dispositivos afectados ni una fecha estimada de recuperación.
Reuters informó de dificultades en aplicaciones y sistemas internos y de una interrupción del correo electrónico, citando a fuentes y a la agencia noruega NTB. Esos detalles ayudan a medir la disrupción administrativa, pero no convierten el episodio en un paro industrial. La diferencia entre TI corporativa y tecnología operativa es crucial: los sistemas de oficina pueden quedar limitados mientras las instalaciones continúan funcionando con redes segmentadas y procedimientos de contingencia.
La Autoridad Nacional de Seguridad de Noruega, NSM, indicó que conoce el incidente y presta ayuda cuando es necesario. Hasta ahora no hay atribución pública. Tampoco hay prueba de que se trate de ransomware, sabotaje estatal o una campaña conectada con otros fallos recientes. La disciplina editorial exige mantener abiertas esas hipótesis sin presentarlas como hechos.
Por qué un ataque a Equinor importa fuera de Noruega
Equinor es uno de los mayores proveedores de gas de Europa. Tras la reducción del suministro ruso, la infraestructura noruega ganó peso para hogares, industrias eléctricas y empresas intensivas en energía. Un ataque que no afecta a la producción no cambia el volumen disponible, pero pone a prueba la continuidad de una compañía situada en el centro de la seguridad energética europea.
El mercado debe separar riesgo de efecto. El riesgo potencial es alto porque una interrupción prolongada de yacimientos, plantas o logística podría tensar precios y contratos. El efecto confirmado a esta hora es limitado: operaciones y producción continúan. No hay base para atribuir al incidente cualquier movimiento del gas o del petróleo sin evidencia adicional.
La propia NSM había elevado el mes pasado su evaluación de riesgo cibernético a cuatro en una escala de cinco. Reuters señaló que la autoridad observó que las operaciones exitosas contra empresas noruegas se habían triplicado en seis meses. Ese contexto no identifica al responsable de este ataque, pero explica por qué las autoridades lo tratan como un incidente relevante de infraestructura crítica.

Cómo se contiene un incidente sin detener la producción
La primera prioridad suele ser aislar cuentas, equipos o segmentos comprometidos. Después se preservan registros para reconstruir el acceso, se cambian credenciales, se revisan conexiones de terceros y se restauran servicios desde copias verificadas. En una energética, esas acciones deben coordinarse con seguridad física y operación industrial para no introducir un fallo adicional durante la respuesta.
La frase “recuperar la integridad” significa más que volver a encender aplicaciones. Los equipos necesitan confirmar que el atacante no mantiene accesos ocultos, que las configuraciones son confiables y que los datos no fueron alterados. Por eso una empresa puede mantener la producción mientras limita correo, herramientas colaborativas o accesos remotos durante horas o días.
La ausencia de indicios de exfiltración es una fotografía provisional. El análisis forense puede encontrar después transferencias o credenciales expuestas. Equinor ha prometido actualizaciones cuando disponga de nueva información; hasta entonces, “no hay indicios” no debe convertirse en “se ha descartado”.
Lecciones inmediatas para proveedores y empresas industriales
Las compañías conectadas a grandes operadores deberían revisar accesos de mantenimiento, cuentas con privilegios y canales de intercambio de archivos. No porque exista prueba de propagación desde Equinor, sino porque un incidente en un cliente o proveedor importante aumenta el riesgo de campañas de suplantación que aprovechen la confusión. Cualquier petición urgente de credenciales, cambio de pago o descarga debe verificarse por un canal independiente.
También conviene comprobar que las copias de seguridad están separadas, que el inventario incluye activos industriales y que los procedimientos manuales son practicables. Un plan escrito pero no ensayado puede fallar cuando el correo corporativo o el inicio de sesión centralizado no están disponibles. La continuidad depende de saber qué servicios son imprescindibles y en qué orden se recuperan.
El episodio llega después de varias interrupciones tecnológicas cubiertas por Business Magazine, como la caída mundial de Microsoft 365, el fallo de JPMorgan y Zelle y la reciente caída de servicios de Apple. No hay evidencia de que estén relacionadas. Compararlas sirve para otra cosa: mostrar cómo la misma consecuencia visible ,servicios indisponibles, puede proceder de un fallo técnico, una sobrecarga o un ataque deliberado.
Las señales que cambiarían la evaluación
La noticia escalaría si Equinor comunicara afectación a tecnología operativa, reducción de producción, robo de información sensible o extorsión. También sería relevante una atribución de las autoridades o la identificación de un proveedor común comprometido. En sentido contrario, la restauración completa con un informe forense acotado reduciría el riesgo residual.
Por ahora, la empresa ha conseguido el resultado más importante: mantener la operación energética mientras contiene la intrusión. Pero el incidente sigue abierto. La conclusión responsable es doble: no existe impacto productivo confirmado y, al mismo tiempo, todavía no se conoce el alcance técnico definitivo ni la identidad del atacante.
Para las empresas españolas con contratos energéticos o cadenas de suministro vinculadas a Noruega, el incidente no justifica activar cláusulas de fuerza mayor ni revisar previsiones de suministro mientras la producción siga sin afectación. Sí justifica confirmar los contactos operativos, reforzar la validación de mensajes y documentar las decisiones adoptadas durante la alerta. Esa respuesta proporcionada evita tanto la complacencia como una reacción que agrave la interrupción.
Fuentes y documentos